


안랩, ‘단가 인상 공문’ 위장 피싱 주의보… 공급망 불안 틈탄 계정 탈취 기승
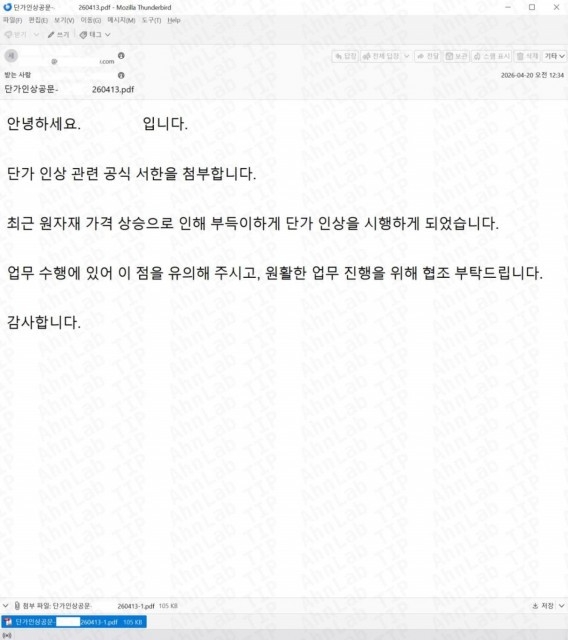
(이코노미뉴스 = 박현우 기자) 최근 전 세계적인 공급망 불안과 원자재 가격 급등을 틈타, 기업 간 오가는 ‘단가 인상 공문’을 위장한 피싱 메일이 기승을 부리고 있어 사용자들의 각별한 주의가 요구된다. 안랩(대표 강석균)은 협력업체를 사칭해 기업 계정 정보를 탈취하려는 공격 사례를 발견하고 보안 수칙 준수를 당부했다.
이번 피싱 공격은 ‘최근 원자재 가격 상승으로 인해 부득이하게 단가 인상을 시행한다’는 본문 내용을 담아 사용자의 의구심을 낮춘 것이 특징이다. 공격자는 실제 업무 현장에서 빈번하게 발생하는 이슈를 활용해 관련 공문을 확인하라는 방식으로 첨부파일 클릭을 유도했다.
■ 정상 파일로 오인하게 만드는 교묘한 수법… PDF 뷰어 다운로드 위장해 로그인 유도
메일에 첨부된 PDF 파일을 실행하면 바로 내용이 보이는 것이 아니라, 파일을 확인하기 위해 ‘PDF 뷰어’를 다운로드해야 한다는 안내 화면이 나타난다. 사용자가 화면 내 ‘다운로드’ 버튼을 클릭하면 실제로는 공격자가 미리 제작해 둔 가짜 로그인 페이지로 연결된다.
사용자가 평소 업무에 사용하는 이메일 계정과 비밀번호를 입력하면, 해당 정보는 즉시 공격자의 서버로 전송된다. 이렇게 탈취된 계정 정보는 기업 내부 시스템 침투를 위한 발판이 되거나, 지인을 사칭한 추가 피싱 공격 등 2차 피해로 이어질 가능성이 커 매우 위험하다.
■ 기본 보안 수칙 생활화 필수… 안랩 “MDS 등 솔루션 통해 악성 URL 탐지 지원”
안랩 분석팀 이익규 매니저는 “중동발 원자재 수급 불안이나 메모리 가격 급등 등 업계의 관심이 높은 이슈를 악용하는 사례가 이어질 수 있다”며 “업무 메일이라 하더라도 발신자의 도메인을 반드시 확인하고, 의심스러운 웹사이트에는 절대 개인 정보를 입력하지 않아야 한다”고 강조했다.
피해 예방을 위한 기본 수칙으로는 △발신자 이메일 주소의 정밀 확인 △불분명한 메일의 첨부파일 및 URL 실행 금지 △운영체제(OS) 및 브라우저 최신 보안 패치 적용 △백신 실시간 감시 활성화 등이 권고된다. 현재 안랩의 V3와 지능형 위협 대응 솔루션 ‘안랩 MDS’는 해당 피싱 URL에 대한 탐지 기능을 지원하고 있다.
[이코노미뉴스 View: 정보 보안은 기업의 '보이지 않는 자산 보호'… 기술보다 중요한 것은 의심] 디지털 전환(DX)이 가속화될수록 사이버 위협은 단순한 기술적 해킹을 넘어 인간의 심리를 파고드는 '사회공학적 기법'으로 진화하고 있다. 이번 안랩의 경고는 공급망 불안이라는 거시경제적 위기를 사이버 범죄자들이 어떻게 비즈니스 기회(Opportunity)로 악용하는지를 여실히 보여준다.
경제적 관점에서 볼 때, 기업의 계정 탈취는 단순한 개인 정보 유출을 넘어 기업의 지식재산권 탈취 및 경영 기밀 유출로 이어져 막대한 경제적 손실을 초래한다. 특히 중소 협력사를 통한 대기업 침투 방식인 '공급망 공격'은 산업 생태계 전반의 연결(Network) 고리를 위협하는 중대 사안이다.
이코노미뉴스의 시선으로 볼 때, 보안은 이제 선택이 아닌 결실(Yield)을 지키기 위한 필수 투자다. 전문성(Expertise) 있는 보안 솔루션 도입도 중요하지만, 임직원 개개인이 메일의 진위를 명료하게(Clarity) 판별할 수 있는 보안 의식을 갖추는 것이 가장 강력한 방어기제다. 불확실한 대외 경제 여건 속에서 '의심스러운 메일'에 대한 짧은 확인 한 번이 기업의 생존을 결정짓는 가장 실용적인 해법(Solution)이 될 것이다.
