


스패로우, 오픈소스 분석 기능 강화한 ‘스패로우 클라우드 2.0’ 출시
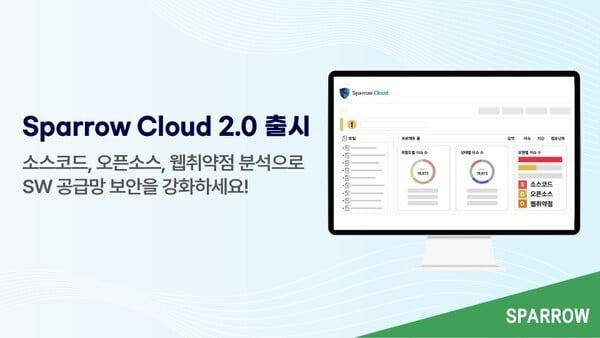
애플리케이션 보안 전문기업 스패로우(대표 장일수)가 SaaS 기반 애플리케이션 보안 취약점 분석 솔루션 ‘스패로우 클라우드 2.0(Sparrow Cloud 2.0)’을 새롭게 선보였다. 이번 업그레이드를 통해 오픈소스 분석(SCA) 기능이 추가되면서 SBOM(Software Bill of Materials)을 활용한 소프트웨어 공급망 보안 관리가 가능해졌다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 ‘2023년 사이버 위협 분석 및 2024년 위협 전망’에서 SW 공급망 공격을 올해 주요 보안 위협으로 지목한 바 있다. 이에 정부는 지난 5월 ‘SW 공급망 보안 가이드라인 v1.0’을 발표하며 SBOM 기반의 소프트웨어 신뢰성 확보를 강조했다.
스패로우는 기존의 소스코드 보안약점 점검(SAST)과 웹 취약점 분석(DAST)을 통합 제공하는 국내 유일의 SaaS 형태 보안 서비스인 스패로우 클라우드에 SBOM 기능을 포함한 오픈소스 취약점 분석 서비스를 더했다. 이를 통해 코드 결함을 사전에 식별하고, SW 개발·배포 전 주기에 걸쳐 취약점을 지속적으로 관리할 수 있게 됐다. 또한 SBOM 기반 구성요소 가시화로 공급망 보안 리스크 대응 체계도 강화했다.
SW 개발 기업은 신규 기능을 통해 사용 중인 오픈소스 라이선스 및 취약점 정보를 식별하고 SBOM을 자동 생성할 수 있으며, SW 운영 기업은 SBOM을 활용한 구성요소 검증과 라이선스 관리, 취약점 모니터링이 가능하다. 스패로우는 올 하반기 중 온라인 취약점 진단 컨설팅 서비스도 추가로 제공할 계획이다.
스패로우는 기업의 보안 예산 부담을 낮추기 위해 요금 정책도 개편했다. 오는 10월까지 소스코드(SAST)와 웹취약점(DAST) 분석을 연간 구독 시 오픈소스 분석(SCA) 서비스를 무료 제공하며, 이후에도 SAST·DAST·SCA 통합 구독 시 연간 15% 할인 혜택을 지원한다.
장일수 스패로우 대표는 “최근 글로벌 IT 대란을 초래한 크라우드스트라이크 제품 업데이트 오류 사례는 공급망 보안 관리의 절대적인 중요성을 보여줬다”며 “스패로우 클라우드를 지속적으로 고도화해 소프트웨어 개발·공급·운영 전 과정의 신뢰성과 투명성을 강화하는 데 기여할 것”이라고 말했다.
